Tu app en Lovable no hereda SOC 2: cuatro pruebas antes de invitar usuarios
La certificación de Lovable no cubre automáticamente tu app. Mapea datos, prueba permisos con dos cuentas y verifica tus afirmaciones antes de invitar clientes.
Başlıklar
Construyes un pequeño CRM en Lovable, conectas una base de datos y lo compartes con tus primeros clientes. Alguien pregunta: «¿Tu app está certificada porque Lovable tiene SOC 2?». La respuesta responsable es no. En una explicación oficial del 21 de octubre de 2026, Lovable distingue la evaluación de su plataforma de los controles de la aplicación y de la empresa que la opera. Esa diferencia importa antes de invitar usuarios reales, especialmente si guardas contactos, archivos, pagos o conversaciones con IA.
La frontera que debes entender
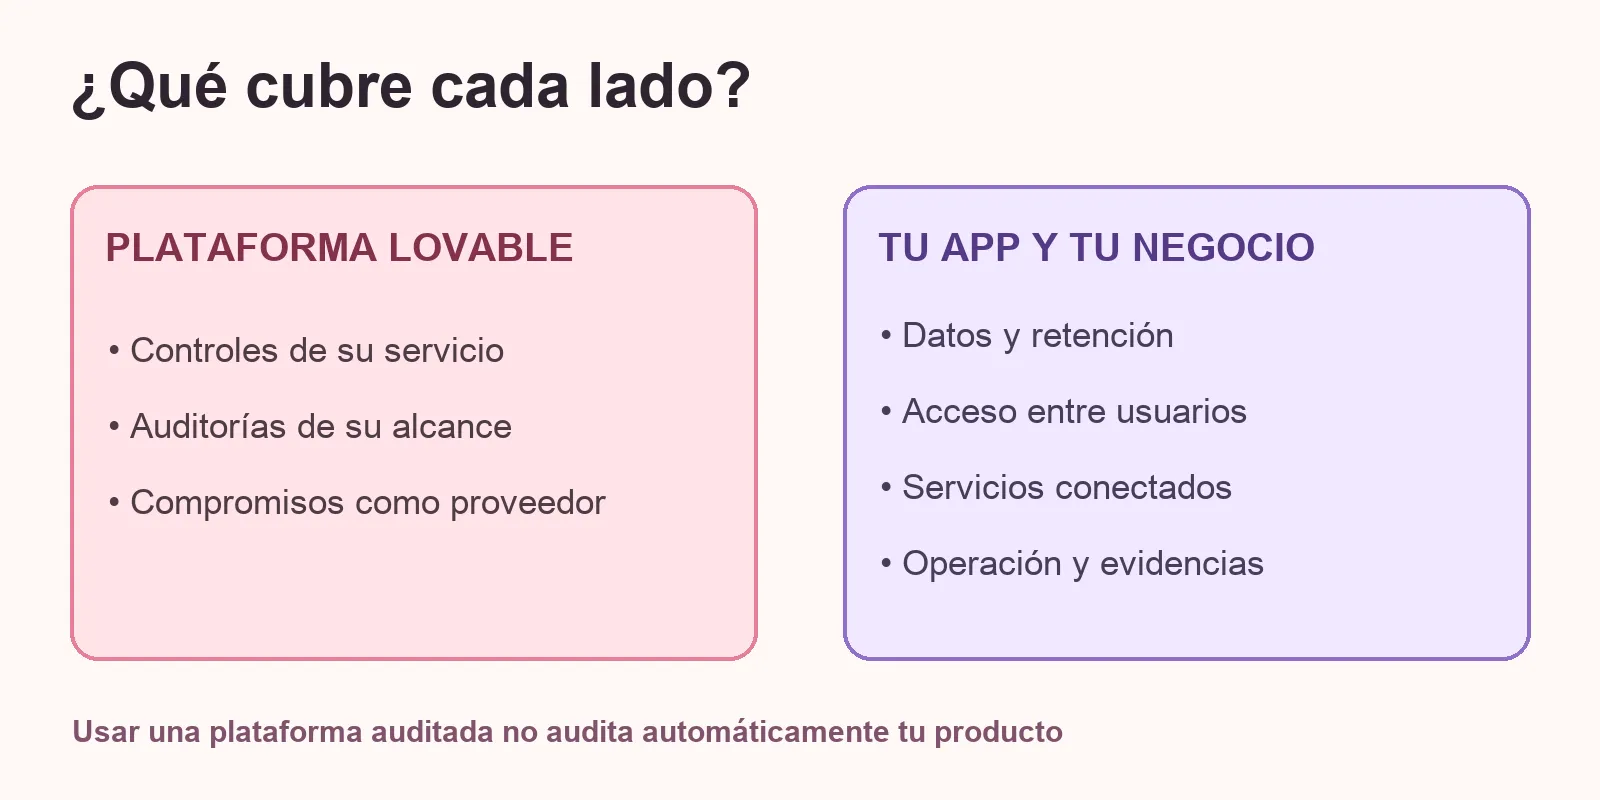
Lovable documenta SOC 2 Type II, ISO 27001:2022, soporte para obligaciones de protección de datos y AIUC-1 dentro de sus respectivos alcances. Son señales para evaluar al proveedor; no certifican por herencia tu producto. Tu app decide qué datos recopila, quién puede leerlos, qué herramientas externas los reciben, cuánto tiempo los conserva y cómo responde a una solicitud de acceso o eliminación cuando corresponda. Tampoco una página de confianza de tu proyecto equivale a una auditoría de tu organización. Comprueba el alcance y la vigencia de las evidencias directamente en el Trust Center de Lovable antes de hacer afirmaciones comerciales.
Una revisión previa al lanzamiento en cuatro pasos
- Traza el recorrido de los datos. Escribe qué entra por formularios, cuentas, archivos o chat; en qué tablas acaba; y si se envía a correo, analítica, pagos o modelos de IA. Una región europea para la base de datos no demuestra que todos los servicios conectados procesen allí.
- Prueba permisos con dos cuentas. Crea usuario A y usuario B con registros distintos. Intenta abrir desde B un registro o archivo de A, tanto por la interfaz como por una URL directa. Si existen roles de equipo, repite con permisos mínimos. Una respuesta correcta no es que el botón esté oculto: el servidor debe negar el acceso indebido.
- Ensaya una solicitud sobre datos. Ubica un usuario de prueba en la base de datos y en cada servicio conectado. Documenta quién puede corregir o eliminar esos datos, cómo verifica la identidad de quien solicita y qué registros se conservan por una razón válida. No prometas borrado total si alguna integración aún conserva copias.
- Revisa lo que afirmas públicamente. La política de privacidad, la página de confianza y la propuesta comercial deben describir tu app real. Evita frases como «certificado SOC 2» sobre tu negocio si no tienes una auditoría independiente de tu propio sistema.
Un prompt útil para iniciar la auditoría
En el chat de Lovable, puedes pedir una inspección antes de cambiar código. La propia guía indica que el chat puede leer el proyecto y que luego puedes pasar a Build para aplicar cambios. Copia este encargo y verifica cada respuesta contra la app:
Revisa este proyecto sin modificar código. Entrega una tabla con: dato personal o sensible, dónde se recoge, dónde se guarda, qué rol puede leerlo, servicios externos que lo reciben y cómo se elimina. Para cada hallazgo, cita el archivo, tabla o configuración que viste. Marca «no comprobado» cuando no tengas acceso o evidencia. Propón tres pruebas con dos cuentas de usuario para detectar acceso entre clientes. No afirmes que la app está certificada.El resultado de la IA es un mapa de trabajo, no una certificación. Pide evidencias concretas: política de acceso de una tabla, configuración de almacenamiento, secreto usado por una integración y respuesta observada con cuentas de prueba. Después de corregir un hallazgo en Build, repite la prueba; una explicación convincente no sustituye el resultado.
Cuándo pedir ayuda especializada
Si procesas datos de menores, salud, información financiera sensible o vendes a organizaciones con requisitos formales, la revisión rápida no basta. Define con un profesional competente los requisitos aplicables y la evaluación independiente que necesites. El punto práctico para cualquier fundador es más simple: antes de decir «seguro» o «cumple», demuestra qué controla realmente tu app. Esta guía interpreta la documentación pública de Lovable; no he auditado tu proyecto ni emitido una opinión legal.
Recibe lo nuevo en tu correo
Workshops gratis, herramientas y novedades de IA aplicadas a negocio, sin humo.