PHP corrige dos fallos críticos: qué actualizar hoy en tu web
PHP publicó versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 para dos vulnerabilidades críticas. Cómo verificar el runtime web y actualizar sin confundir CLI o cabeceras con seguridad.
Başlıklar
Si tu web, tienda o panel usa PHP, hoy hay una tarea más urgente que probar otra herramienta de IA: comprobar qué versión sirve las peticiones y actualizarla. El 21 de octubre de 2026, el equipo de PHP publicó correcciones para dos fallos críticos que pueden permitir ejecución remota de código sin autenticación. Las versiones corregidas son 8.5.12, 8.4.27, 8.3.36 y 8.2.35. OpenAI contó que uno de sus investigadores, usando IA, participó en el hallazgo y la respuesta coordinada; la instrucción operativa viene de PHP.net: actualizar cuanto antes.
Esta noticia afecta a un fundador aunque nunca escriba PHP: WordPress, una tienda, una API o un panel propio pueden correr sobre él. No basta con actualizar el plugin de WordPress o el código de la app si el runtime PHP del servidor sigue sin corregir. PHP identifica como instalaciones expuestas las que atienden peticiones web, incluidos PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. El riesgo más alto que describe es mod_php, con un escenario demostrado antes de que ejecute el código de la aplicación.
Qué debes comprobar
Primero averigua si tu servicio usa PHP y qué versión atiende tráfico real. En un servidor que administras, php -v muestra la versión del intérprete de línea de comandos, pero puede ser distinta de PHP-FPM, Apache o el contenedor que sirve la web. Consulta el panel del hosting, la imagen del contenedor y la configuración del pool o módulo. Si usas hosting gestionado, pide al proveedor la versión desplegada y la fecha de instalación del parche. No expongas un archivo phpinfo() público para averiguarlo: puede revelar detalles sensibles del entorno.
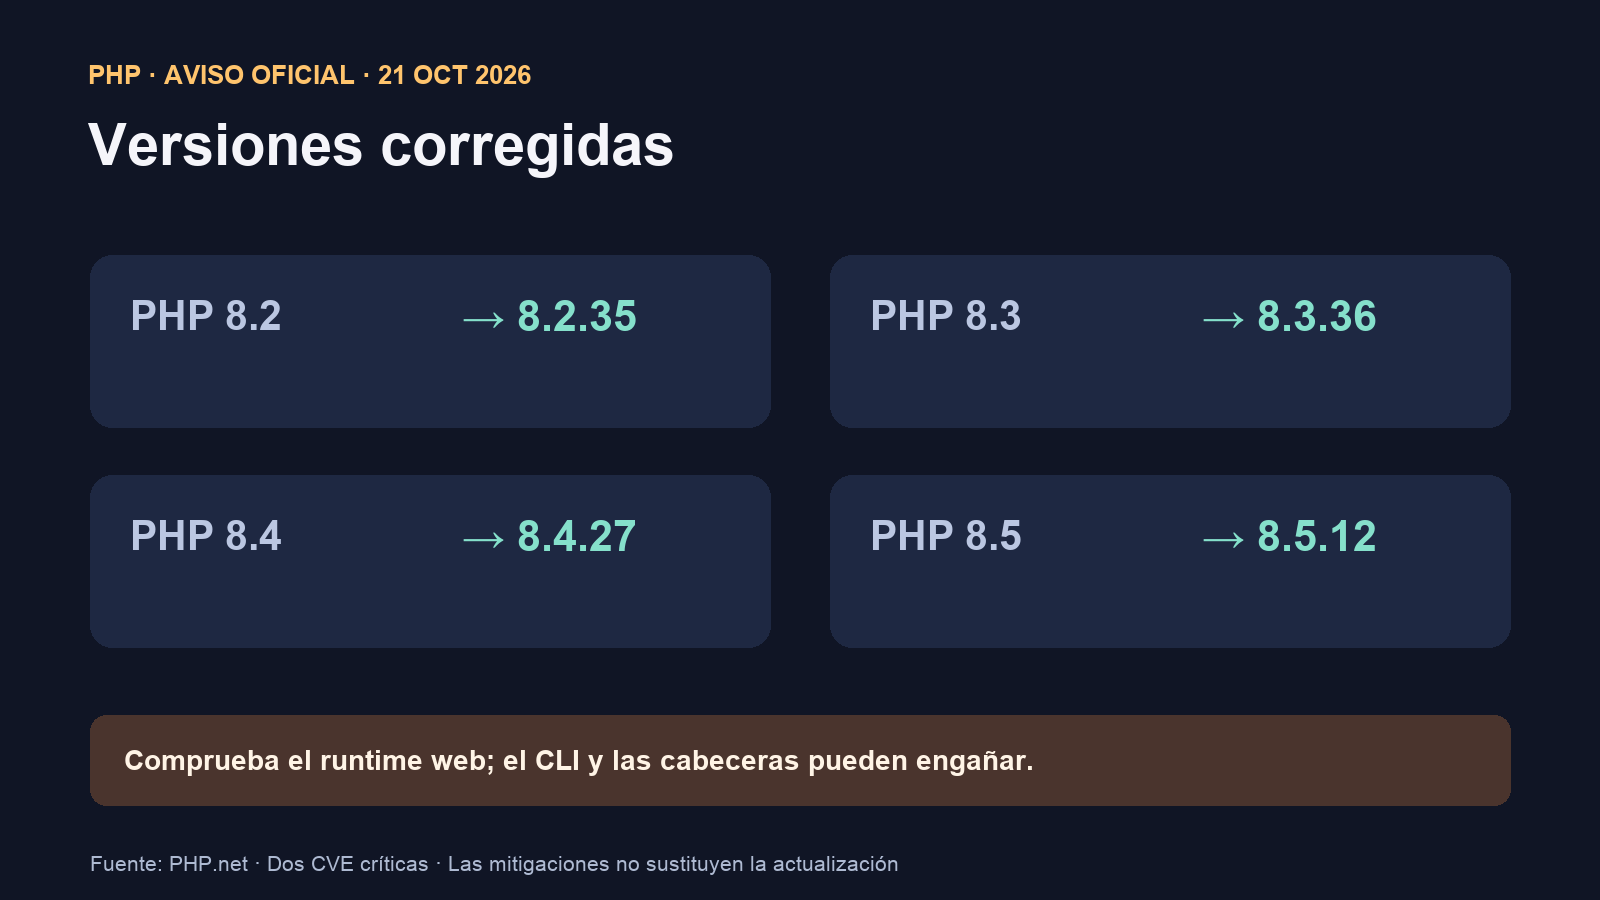
OpenAI publicó un comprobador de versión que no envía peticiones de explotación. Se puede ejecutar con node phpcheck.js --local o contra una URL. Pero su README advierte una limitación importante: solo lee la versión local o cabeceras HTTP como X-Powered-By; si están ocultas, devuelve UNKNOWN. Un resultado OK compara una versión anunciada con cortes incorporados y no verifica por sí mismo que el binario servido tenga el parche. Úsalo como pista, no como certificado de seguridad. No hemos ejecutado ese comprobador contra el sitio de Joseph.
Plan de actualización sin improvisar
Haz inventario de entornos de producción, staging, workers y contenedores. Confirma el proveedor de los paquetes y el branch de PHP. Toma un respaldo probado y acuerda una ventana corta; instala la versión corregida de tu branch o el paquete de seguridad equivalente de tu distribución. Reinicia los procesos que ejecutan PHP, verifica la versión en el runtime que atiende tráfico y prueba login, formularios, pagos, uploads y tareas programadas. Guarda evidencia de la versión anterior y posterior. Si el sitio usa varias réplicas, comprueba cada una: un balanceador puede seguir enviando tráfico a una instancia vieja.
PHP 8.1 y anteriores ya no reciben actualizaciones del proyecto principal. Algunos proveedores mantienen parches retroportados y PHP publicó backports mínimos para 7.4, 8.0 y 8.1 destinados a quienes compilan desde fuente o no tienen soporte LTS. Eso no sustituye planificar la migración a una rama soportada. Para 8.2, PHP recuerda que su fin de vida llega el 31 de diciembre de 2026.
Si no puedes actualizar de inmediato
El aviso de PHP describe mitigaciones para rutas específicas, pero insiste en que no hay mitigación completa. No presentes un WAF, un cambio de memory_limit o desactivar una función como “problema resuelto”. Revisa el aviso oficial con tu administrador o proveedor, aplica medidas temporales que correspondan a tu configuración y fija un plazo para instalar el parche. Si operas un servicio público con datos de clientes, prioriza la coordinación con hosting y seguridad; evita probar cargas de explotación en producción.
Los dos identificadores publicados son CVE-2026-109618 y CVE-2026-109619. No necesitas entender sus mecanismos internos para dar el primer paso útil: identificar el PHP que sirve tu aplicación, confirmar el paquete corregido con el proveedor, actualizar y verificar el despliegue. La noticia sobre IA es relevante porque muestra una nueva escala de descubrimiento de fallos; la decisión de hoy es proteger el servicio.
Fuentes primarias: PHP Security Advisory y versiones corregidas, 21 de octubre de 2026; OpenAI, respuesta coordinada; README del comprobador de versiones. Este artículo ofrece un procedimiento de verificación, no una auditoría del servidor de Joseph.
Recibe lo nuevo en tu correo
Workshops gratis, herramientas y novedades de IA aplicadas a negocio, sin humo.