Conectaste Claude Code a un servidor MCP para leer tickets, archivos o tu base de conocimiento. Ese servidor usa OAuth y puede redirigir solicitudes. En una versión anterior, ¿qué impide que una redirección envíe un token a otro host? Las notas oficiales de Claude Code 2.1.321, publicadas el 9 de noviembre de 2026, dicen que corrigieron justamente un caso en el que solicitudes OAuth de MCP enviaban secretos, incluidos tokens de actualización, a otro host después de una redirección. La nota describe una corrección; no documenta que tu cuenta haya sufrido una filtración.
La misma versión corrige tres controles de permisos: un comando Bash de solo lectura que podía ejecutarse fuera del sandbox sin pedir permiso, una comprobación de escritura que evaluaba la carpeta equivocada y reglas de denegación o avisos sobre archivos protegidos que no se aplicaban al destino de un `cp` o `mv` hacia un directorio. Para alguien que deja a un agente trabajar en un repositorio, la acción de hoy es revisar su versión y actualizar el cliente, no asumir que todos los servidores MCP son maliciosos.
Comprueba tu versión antes de abrir otra sesión
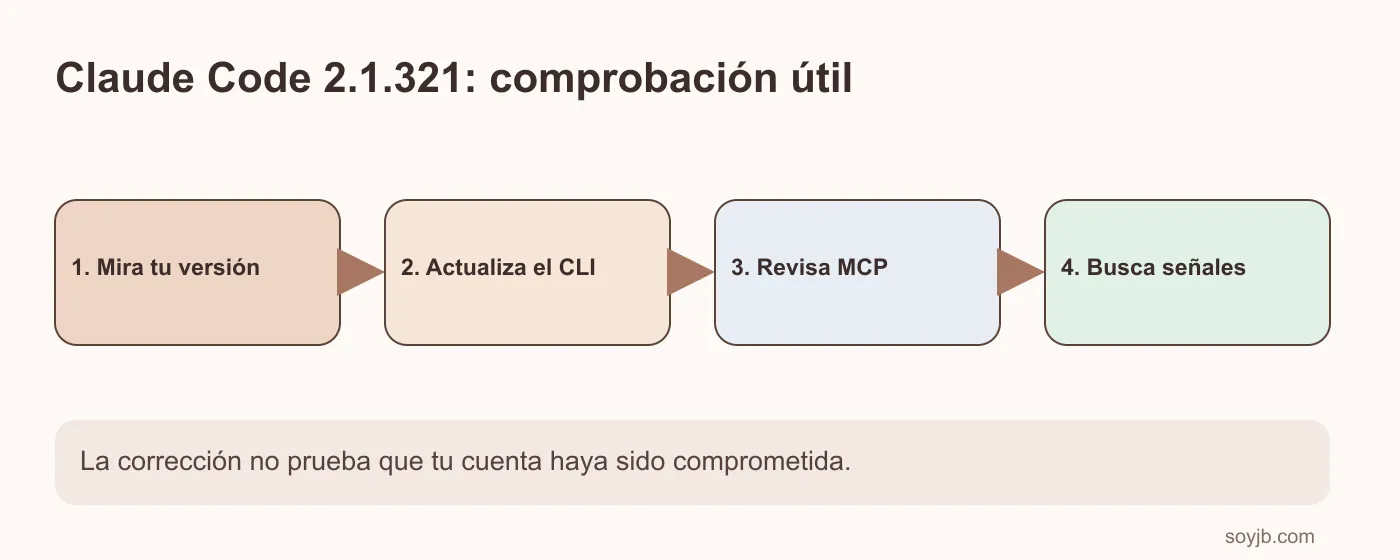
En una terminal, ejecuta claude --version. Si muestra una versión anterior a 2.1.321, actualiza por el canal que usa tu instalación. Para una instalación nativa, la documentación de Anthropic indica claude update; Homebrew, WinGet y gestores Linux siguen sus propios comandos de actualización. Abre una terminal nueva y vuelve a ejecutar claude --version. Al revisar este artículo, Anthropic ya mostraba 2.1.322 en la lista de releases; cualquier versión posterior que contenga las correcciones sirve, pero comprueba la nota de la versión instalada en tu canal.
claude --version
claude update
claude --version
Si estás en un equipo administrado, no fuerces otro canal por tu cuenta. Anthropic explica que el canal stable puede ir aproximadamente una semana detrás de latest, y las políticas de organización pueden fijar una versión. Comunica al administrador el ID 2.1.321 y la corrección de OAuth para que decida el despliegue. Las apps de escritorio y extensiones pueden actualizarse por sus propios mecanismos; no infieras su versión por la de un CLI diferente en tu PATH.
Una revisión que sí cambia tu exposición
Ejecuta claude mcp list y revisa qué servidores HTTP o conectores de terceros tienes configurados, quién los opera y si aún los necesitas. En Claude Code usa /mcp para comprobar el estado de conexión. No pegues tokens en un prompt ni en un ticket para “probar” el fallo. Si un servidor desconocido o una redirección a un host inesperado aparece en registros propios, pausa ese conector y revisa credenciales con el proveedor. La nota de release no da una lista de hosts afectados ni una forma de detectar exposiciones pasadas.
Revisa también tus reglas de permisos y carpetas protegidas. La guía de configuración de Claude Code explica qué archivo define reglas personales, de proyecto y administradas, y cómo confirmar qué cargó con /status. Un cp archivo_protegido carpeta/ modifica el archivo dentro de la carpeta destino; esa ruta final es la que debe entrar en la política. Haz una prueba inocua en un repositorio desechable con archivos ficticios si necesitas validar un flujo. No uses secretos reales ni desactives la protección para ver si el fallo reaparece.
¿Hay que rotar todas las claves?
No hay base en estas notas para afirmar una explotación general ni para declarar comprometidos todos los tokens MCP. Si tienes evidencia de un servidor controlado por un tercero, una redirección inesperada o uso anómalo de una credencial, investiga el periodo de acceso y rota o revoca ese token según las instrucciones del proveedor. Si no, documenta la versión anterior, actualiza y revisa los conectores de mayor privilegio. La prioridad sube para integraciones que pueden leer datos privados, gastar dinero o escribir en sistemas de producción.
La versión 2.1.321 también añadió Fable 5.2 como modelo por defecto de esa familia y ajustes de Remote Control, pero esta pieza se centra en controles de seguridad para agentes que usan MCP y Bash. No hice una reproducción del fallo ni probé un servidor OAuth real; el cambio está documentado por Anthropic. La prueba verificable para ti es confirmar el número de versión en cada entorno donde corre Claude Code y comprobar que los conectores y permisos siguen siendo los esperados.
Fuentes
Anthropic, release de Claude Code 2.1.321, 9 de noviembre de 2026; Anthropic Docs: actualización e instalación; Anthropic Docs: configuración y permisos. Revisado el 10 de noviembre de 2026.