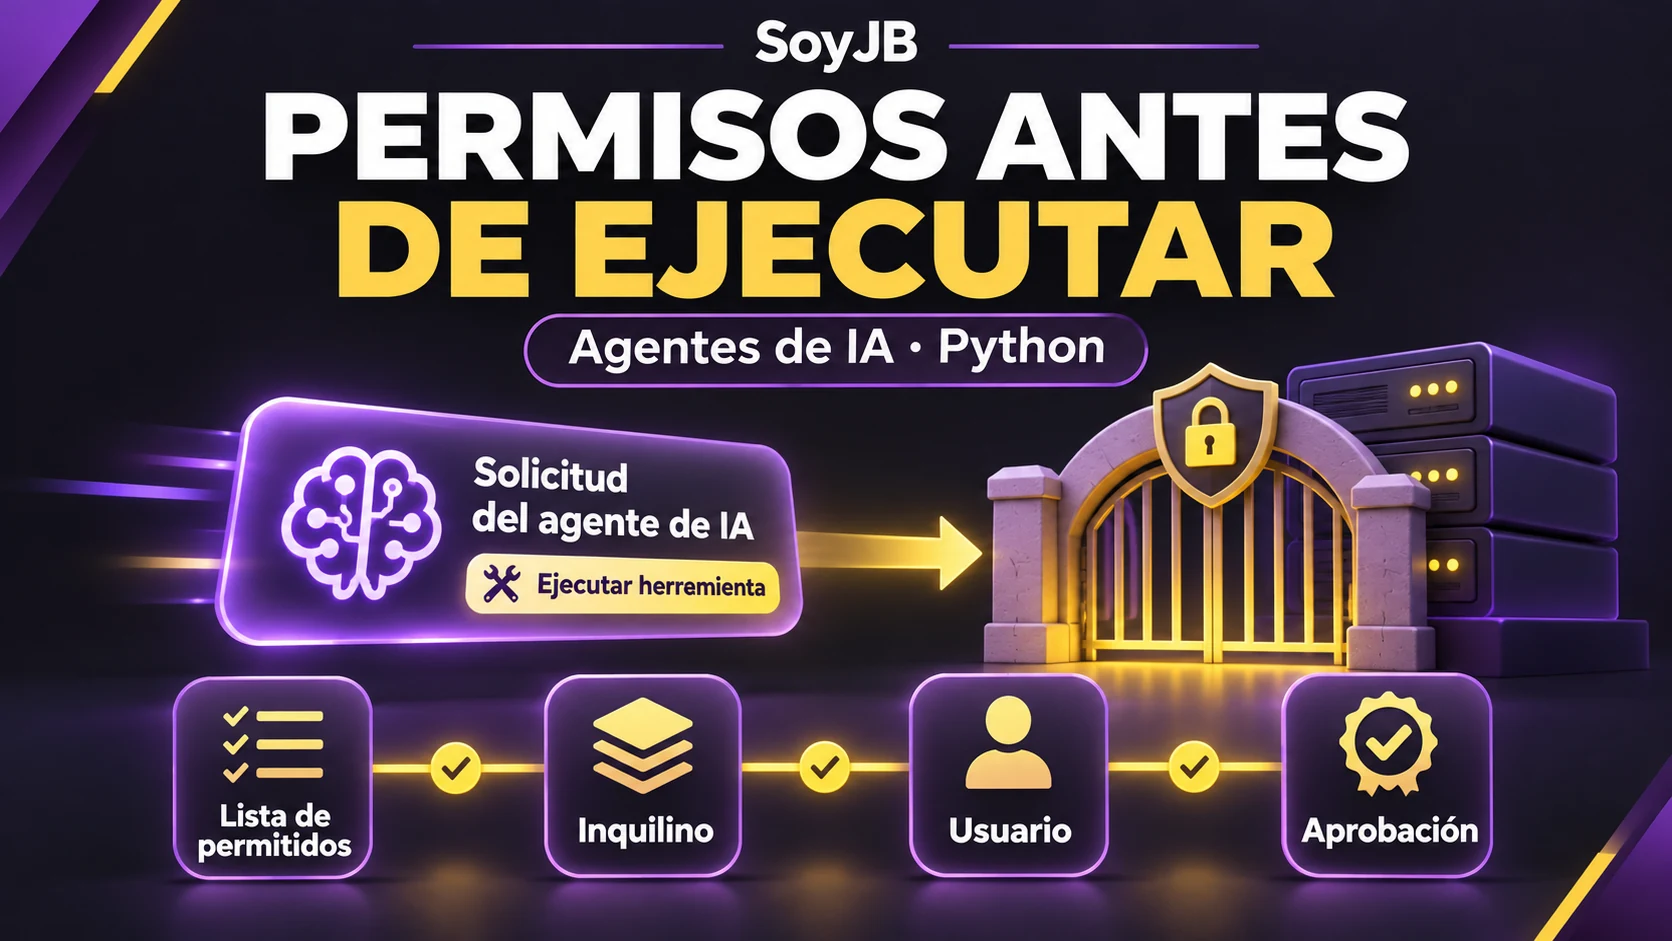
Un agente de soporte recibe «consulta el pedido A-1 y, si procede, devuelve 15 dólares». El modelo puede elegir la herramienta y proponer argumentos, pero esa propuesta no demuestra que el usuario sea dueño del pedido ni que haya aprobado un reembolso. La decisión debe hacerse en el servidor que ejecuta la herramienta, justo antes de tocar datos o dinero.
Qué problema resuelve este control
Un correo, una página o incluso la respuesta de otra herramienta puede contener instrucciones que el agente interprete como órdenes. OWASP recomienda limitar las herramientas disponibles, validar entradas, comprobar permisos y exigir intervención humana para acciones sensibles. Un prompt que diga «no hagas reembolsos no autorizados» ayuda a orientar al agente, pero no reemplaza un control de acceso ejecutable.
El caso práctico es una tienda con varios comercios. Un agente puede consultar pedidos y preparar un reembolso. Cada llamada pasa por cuatro puertas: herramienta permitida, recurso del comercio correcto, permiso del usuario autenticado y aprobación específica para la acción sensible. El importe viaja en centavos para evitar errores de decimales.
Ejemplo reproducible en Python
Guarda este archivo como gate.py y ejecútalo con python3 gate.py. Solo simula respuestas: no conecta con una pasarela de pago.
from dataclasses import dataclass

@dataclass(frozen=True)
class Context:
    user_id: str
    tenant_id: str
    role: str

@dataclass(frozen=True)
class Order:
    tenant_id: str
    owner_user_id: str
    status: str
    total_cents: int

def execute_tool(ctx, call, orders, approvals):
    name = call.get("name")
    if name not in {"lookup_order", "refund_order"}:
        raise PermissionError("tool not allowed")
    order_id = call.get("order_id")
    if not isinstance(order_id, str) or not order_id:
        raise ValueError("order_id required")
    order = orders.get(order_id)
    if order is None or order.tenant_id != ctx.tenant_id:
        raise PermissionError("order not available")
    if name == "lookup_order":
        if ctx.role != "owner" and order.owner_user_id != ctx.user_id:
            raise PermissionError("order not available")
        return {"order_id": order_id, "status": order.status}
    amount = call.get("amount_cents")
    if ctx.role != "owner":
        raise PermissionError("owner required")
    if type(amount) is not int or not 0 < amount <= order.total_cents:
        raise ValueError("invalid refund amount")
    approval_id = call.get("approval_id")
    if approvals.get(approval_id) != (ctx.user_id, order_id, amount):
        raise PermissionError("matching approval required")
    del approvals[approval_id]
    return {"dry_run": True, "refund_cents": amount}

orders = {
    "A-1": Order("shop-1", "buyer-1", "shipped", 5000),
    "B-1": Order("shop-2", "buyer-2", "pending", 2000),
}
approvals = {"ok-1": ("owner-1", "A-1", 1500)}
owner = Context("owner-1", "shop-1", "owner")
calls = [
    {"name": "lookup_order", "order_id": "A-1"},
    {"name": "lookup_order", "order_id": "B-1"},
    {"name": "refund_order", "order_id": "A-1",
     "amount_cents": 2000, "approval_id": "ok-1"},
    {"name": "refund_order", "order_id": "A-1",
     "amount_cents": 1500, "approval_id": "ok-1"},
    {"name": "refund_order", "order_id": "A-1",
     "amount_cents": 1500, "approval_id": "ok-1"},
]
for call in calls:
    try:
        print(execute_tool(owner, call, orders, approvals))
    except (PermissionError, ValueError) as error:
        print(type(error).__name__, error)
Qué comprobé y qué significa
Ejecuté localmente la versión de este ejemplo con Python 3. La consulta del pedido A-1 devolvió su estado; la del comercio ajeno fue rechazada; el reembolso de 2.000 centavos no coincidió con la aprobación de 1.500; el de 1.500 devolvió una simulación; y repetir esa aprobación fue rechazado. Son pruebas de la lógica local, no de una integración con un modelo, MCP ni pagos reales.
La clave es que approvals representa decisiones creadas por un flujo del servidor tras autenticar a la persona. El agente no debería poder inventar una aprobación ni guardar un token con autoridad propia. En producción, la aprobación debe registrar quién aprobó, qué pedido, importe, moneda, vencimiento e identificador único; el consumo debe ser atómico para evitar dos ejecuciones simultáneas. También hacen falta autenticación real, auditoría, límites de importe y un mecanismo de reversión.
Cómo aplicarlo esta semana
- Enumera las herramientas que tu agente puede llamar y separa lectura de cambios irreversibles.
- Conecta el contexto de usuario y comercio desde la sesión autenticada; nunca lo aceptes del texto que genera el modelo.
- Antes de ejecutar cada llamada, valida nombre, tipos, recurso y permisos. Para pagos o borrados, exige una aprobación ligada a argumentos exactos.
- Prueba al menos un recurso de otro usuario, otro comercio, un importe distinto y una repetición.
Si uno de esos casos pasa, detén el lanzamiento de la herramienta sensible hasta corregir el servidor. Si todos se rechazan, todavía necesitas pruebas de concurrencia y del sistema real.