Imagina un agente que revisa lanzamientos cada hora, abre borradores y consulta tu repositorio mientras duermes. Un prompt que diga «no hagas nada peligroso» no limita qué archivos puede leer ni qué servicios puede llamar. El 12 de noviembre de 2026, OpenAI publicó cómo protege sus agentes persistentes de OpenClaw. Para un fundador pequeño, la lección útil es convertir esa arquitectura en cinco preguntas antes de dejar un agente trabajando solo.
La publicación técnica de OpenAI describe su despliegue interno, no una configuración universal ni una garantía de seguridad. OpenClaw Enterprise fue anunciado el 29 de septiembre y sigue en fase piloto; no se lanzó por primera vez ayer.
1. ¿Quién controla las reglas que el agente no puede cambiar?
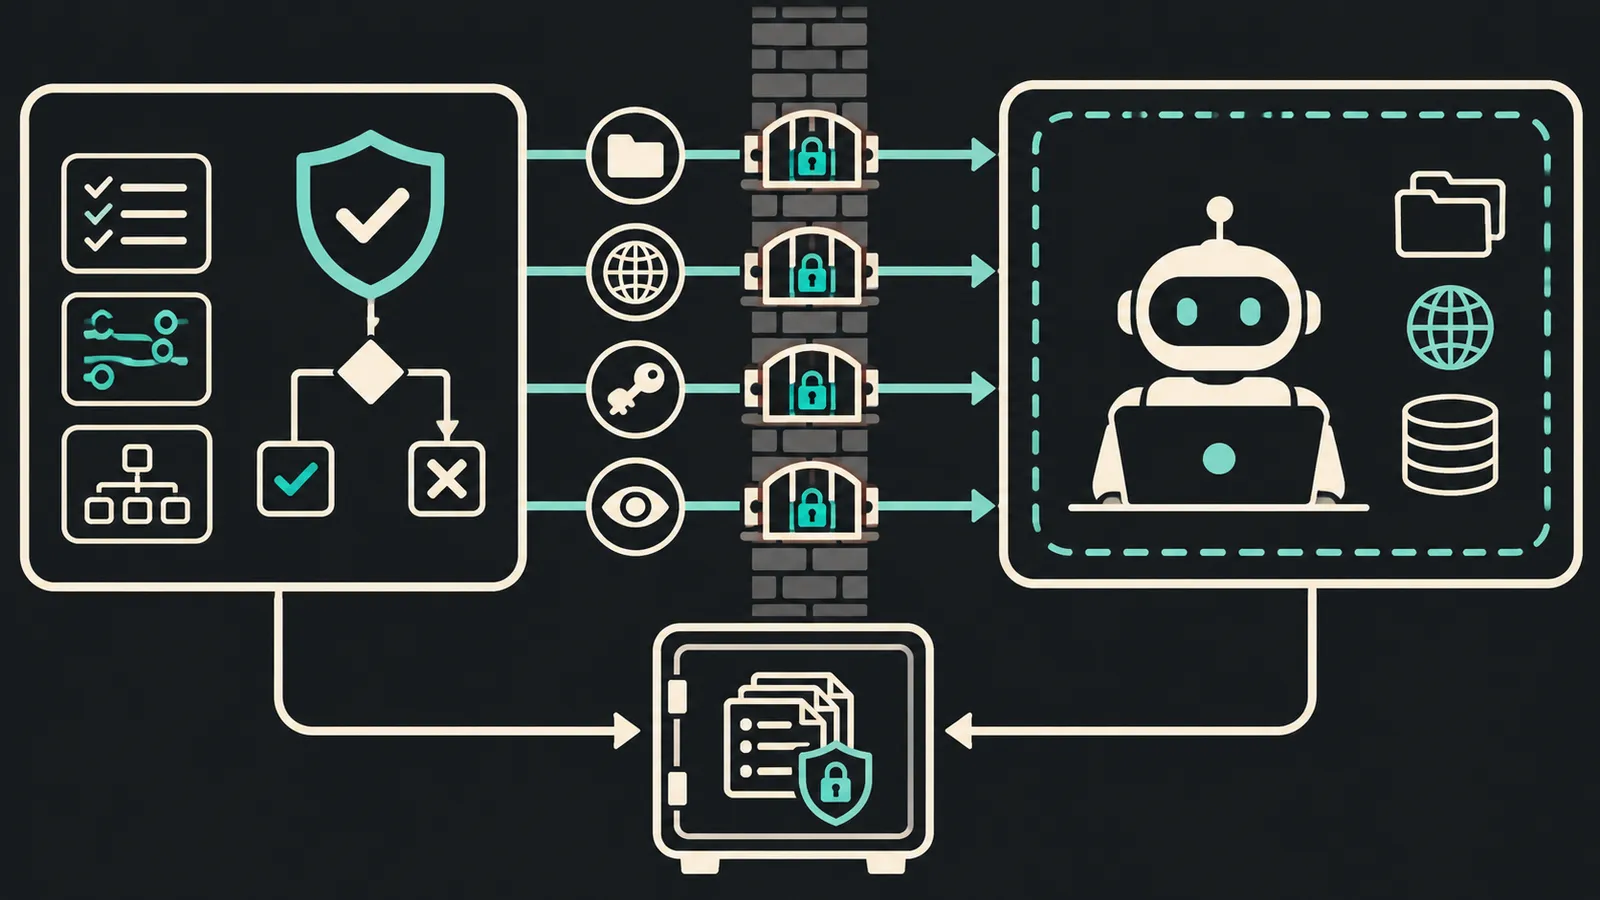
OpenAI separa un plano de control determinista del proceso donde corre el modelo y el código que genera. El controlador define identidad, red y aislamiento; el agente ejecuta tareas dentro de esos límites. En un proyecto pequeño, el equivalente es mantener permisos y credenciales fuera del repositorio que el agente puede editar. Si puede reescribir su propia configuración de seguridad, el límite no es real.
2. ¿Cuál es el área mínima de trabajo?
El caso de OpenAI restringe red, archivos y procesos: acceso solo a destinos necesarios, escritura en directorios de trabajo del agente y aislamiento del proceso. Para un radar editorial, permite leer las fuentes oficiales y escribir borradores en una carpeta temporal; publicar, cambiar DNS o tocar secretos no debería ser parte del mismo permiso. Haz una prueba de denegación: intenta que el agente lea un archivo fuera del workspace o llame a un dominio no permitido. El resultado correcto es un bloqueo verificable, no una promesa del modelo.
3. ¿Dónde viven las claves?
OpenAI usa un intermediario de credenciales para que las claves no queden visibles en el entorno del agente. En un equipo pequeño, entrega al agente un token limitado por tarea y revocable, evita poner secretos en prompts y logs, y separa la clave de lectura de la de publicación. Las cuentas de servicio también permiten reconocer qué hizo el agente frente a lo que hizo una persona. Una sola clave de administrador para leer, editar y publicar amplía el daño posible de cualquier error.
4. ¿Qué acción necesita una segunda revisión?
OpenAI añade revisión automática por otro modelo y reserva la atención humana para acciones importantes. Esa revisión es una capa adicional; no reemplaza permisos técnicos. Define un umbral concreto: leer fuentes y preparar borrador puede ser automático; publicar, gastar dinero, borrar datos o cambiar accesos requiere una aprobación separada cuando el caso lo justifique. Guarda la decisión y el ID de la operación para evitar duplicados si una llamada falla.
5. ¿Puedes reconstruir lo que pasó?
El artículo de OpenAI pide trazas de cambios de configuración y de los turnos del agente, con acceso restringido porque los logs pueden contener datos sensibles. Antes de dejarlo 24/7, comprueba que puedes responder: qué solicitó el disparador, qué herramientas llamó, qué archivos cambió, qué aprobación recibió y cómo detenerlo. Si no puedes reconstruir una publicación errónea, tampoco puedes corregirla con rapidez.
Prueba pequeña antes de habilitarlo todo
Da al agente una tarea repetible: leer dos changelogs públicos, citar el anuncio original y crear un borrador sin publicarlo. Aísla una carpeta de trabajo, usa credenciales de solo lectura y registra cada llamada. Luego prueba dos fallos: una URL fuera de la lista y una solicitud de publicación no autorizada. Solo amplía permisos cuando el resultado de ambas pruebas sea el esperado. Esta es una propuesta de evaluación para tu sistema; SoyJB no probó el despliegue interno de OpenAI ni instaló OCE.
Límite importante: el preset estándar de OCE se documenta como plantilla de lanzamiento, no como garantía de aislamiento de red para todo el pod. Requiere infraestructura y revisión de los límites reales del entorno. Para una automatización personal, empezar con permisos estrechos y una tarea corta suele ser una decisión más fácil de verificar.
Fuentes: OpenAI Developer Blog, 12 nov 2026; OpenClaw Foundation, 29 sep 2026; documentación del preset.