Le pides a Claude Code que busque documentación pública. El agente prepara una petición HTTP y escribe un User-Agent que incluye el correo de la cuenta con la que iniciaste sesión. El sitio consultado recibe esa cabecera junto con la URL solicitada. No es una filtración de tu repositorio entero, pero sí una salida de información personal que quizá nunca autorizaste. Un reporte abierto el 5 de noviembre en el repositorio oficial de Claude Code describe ese comportamiento; el 6 de noviembre se discutieron mitigaciones y límites.
Qué está confirmado y qué sigue incierto
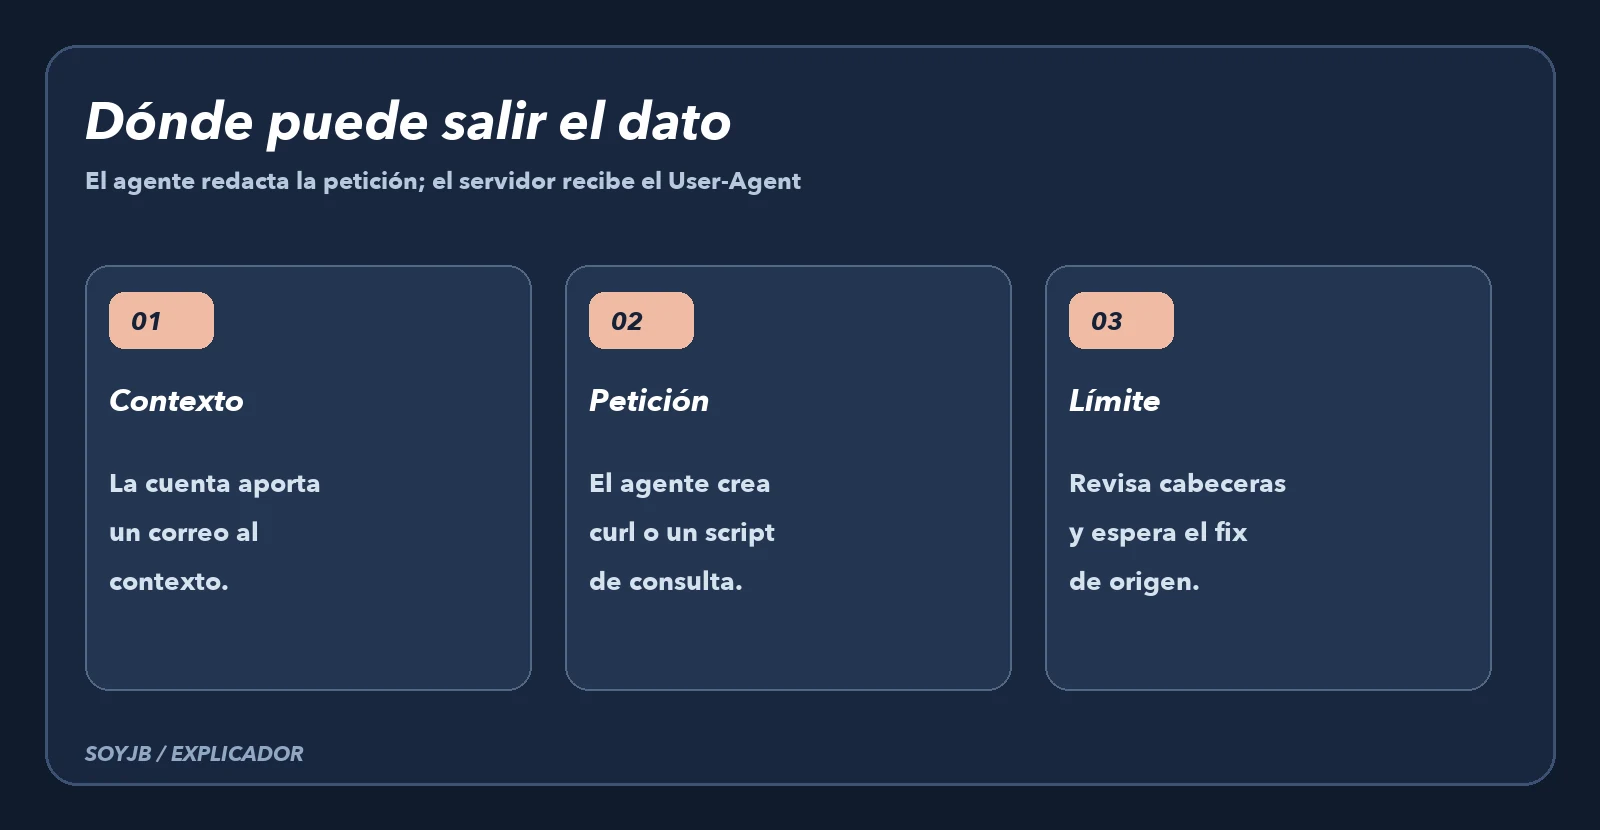
El issue tiene la etiqueta de seguridad y documenta un caso en Claude Code 2.1.318. En la misma conversación, integrantes del proyecto explicaron que el correo de la cuenta se había añadido al contexto del modelo para evitar atribuciones inventadas. Cuando Claude generaba un comando como curl, a veces incorporaba ese correo como contacto en el User-Agent. Anthropic publicó el código de un mod de privacidad que intenta bloquear llamadas de shell cuando detecta el correo de la cuenta junto a una cabecera User-Agent. Según el equipo, viene activado por defecto en 2.1.317 y posteriores.
Eso no equivale a una corrección completa. Una respuesta atribuida a una integrante de Claude Code indica que eliminar el correo del contexto del modelo llegará en una versión posterior. También reconoce que el mod no cubre todos los caminos, por ejemplo un script que el agente escribe y ejecuta. Varios usuarios reportaron en el issue pruebas en las que el mod parecía no bloquear el caso esperado; son reportes de terceros que SoyJB no reprodujo, no una medición de prevalencia. Al revisar el 7 de noviembre, no encontramos una nota oficial que confirme que la eliminación del contexto ya se haya distribuido a todos los usuarios.
Qué puede hacer hoy alguien que usa Claude Code
- Comprueba tu versión con
claude --versiony revisa el registro oficial de versiones. Actualizar a una versión con el mod puede añadir una barrera, pero no asumas que el número de versión prueba ausencia de riesgo. - Antes de aprobar comandos de red generados por el agente, mira la URL, las cabeceras y cualquier opción como
curl -A. Si aparece tu correo personal o el nombre de un proyecto sensible, detén la llamada y reemplaza el identificador por uno institucional aprobado, o usa otra vía de consulta. - Si trabajas con datos o clientes sensibles, limita temporalmente las llamadas web autónomas y revisa también los scripts que Claude crea antes de ejecutarlos. Una regla en un archivo de instrucciones puede orientar al modelo, pero no sustituye un control técnico sobre peticiones salientes.
- Para investigar si pudo ocurrir antes, revisa localmente el historial de herramientas y los logs de red bajo las políticas de tu equipo. No subas esos archivos a un analizador público: pueden contener tokens, rutas o datos de clientes. Si encuentras una petición real a un tercero, registra dominio, fecha y tipo de dato sin volver a divulgar el correo en un ticket público.
La distinción importa: ver una cadena User-Agent en un log no demuestra por sí sola que se envió una petición; un comando bloqueado o una prueba local puede dejar rastro. Comprueba si hubo ejecución y destino real. Tampoco podemos atribuir correos no deseados a este comportamiento sin evidencia independiente.
La lección para cualquier agente de código
El problema muestra una clase de riesgo más amplia: un agente puede reutilizar datos de su contexto en una herramienta externa aunque el usuario solo pidiera investigar. Las mitigaciones más sólidas son minimizar datos disponibles para el agente, revisar permisos y salidas, y esperar una corrección de origen verificable. En este caso, el equipo ha dicho que retirará el correo del contexto; hasta ver el lanzamiento y su alcance, trata el mod como defensa parcial.
Fuentes: issue de Claude Code, abierto 5 nov 2026; código del mod de privacidad, 6 nov 2026; versiones oficiales. Estado revisado el 7 nov 2026. SoyJB no reprodujo el envío ni midió a cuántas personas afectó.