Estás construyendo una app con Claude Code y le pides que ajuste un formulario. En el mismo equipo tienes otro repositorio con datos de un cliente. Si el agente interpreta mal una ruta, quieres que sus herramientas de edición se detengan antes de tocar ese otro proyecto. La versión 2.1.314 de Claude Code, publicada el 30 de octubre de 2026, incorpora una opción precisamente para esa frontera: permissions.blockWritesOutsideWorkingDirectories.
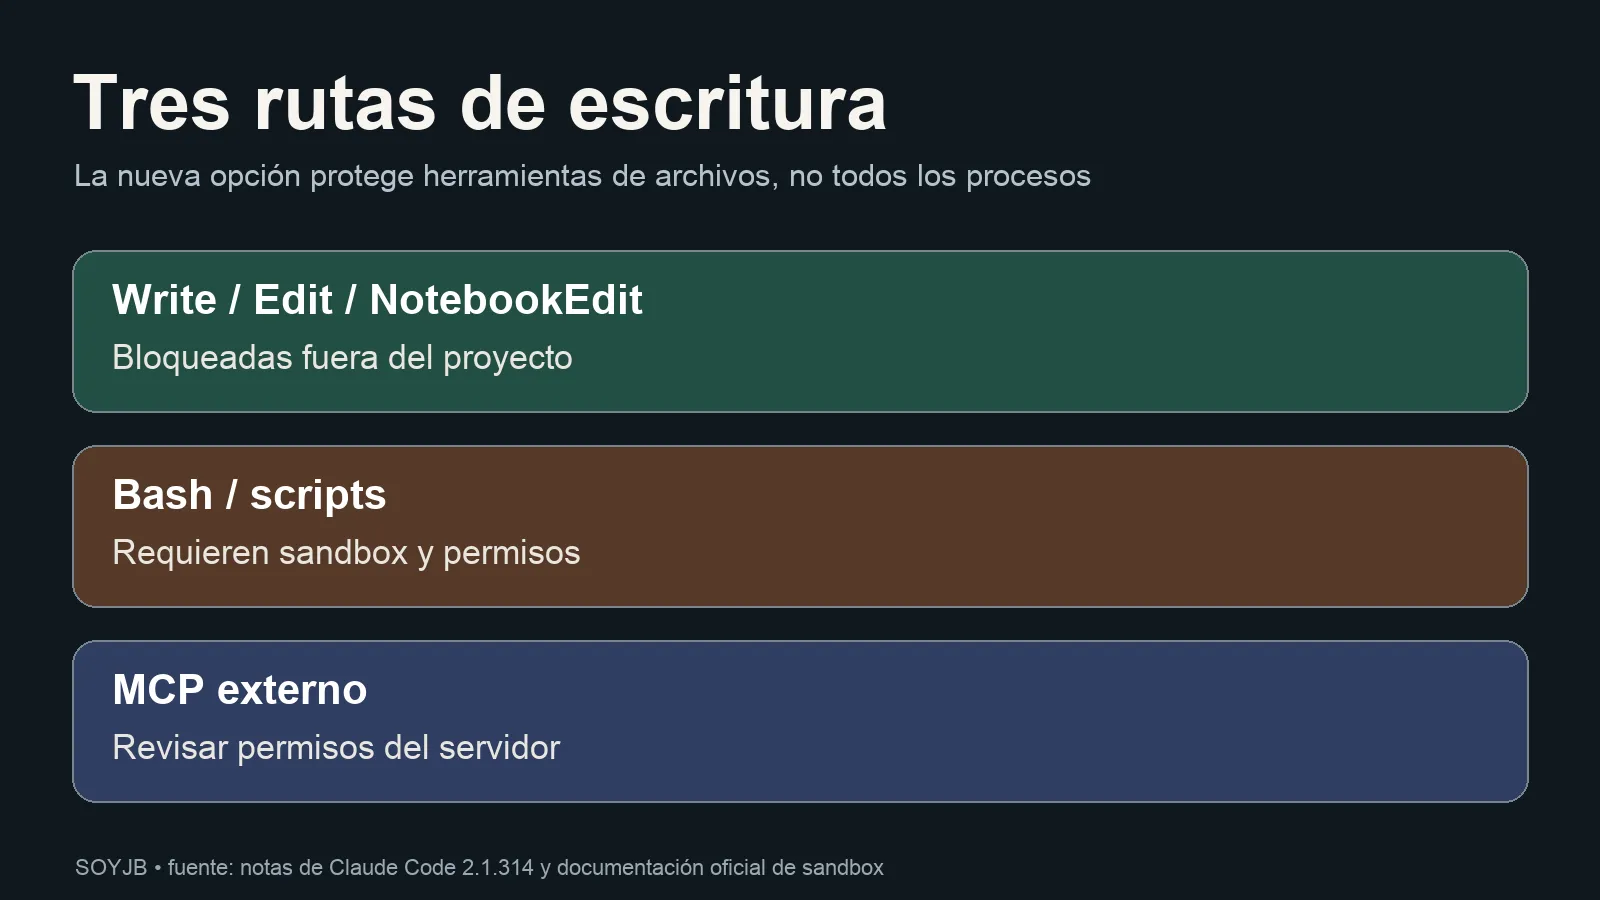
La novedad es útil, pero conviene entender su alcance. Según las notas oficiales de la versión, cuando activas la opción, Write, Edit y NotebookEdit rechazan rutas fuera de los directorios de trabajo en todos los modos de permisos. No equivale a prometer que cualquier comando o integración queda encerrado en esa carpeta.
Qué cambia para un vibecoder
Antes de delegar una refactorización, puedes fijar una regla adicional sobre las ediciones realizadas por las herramientas de archivos del propio Claude Code. Esto reduce un error concreto: que el agente escriba en un archivo vecino al proyecto que abriste. Por ejemplo, si trabajas en ~/proyectos/tienda y tienes ~/proyectos/contabilidad, la nueva barrera busca impedir que esas tres herramientas editen el segundo árbol cuando no forma parte de los directorios de trabajo.
La regla no sustituye revisar el diff ni los permisos. Un cambio incorrecto dentro del repositorio sigue siendo posible. Tampoco debes interpretar “todos los modos de permisos” como “todos los mecanismos de escritura”. La frase de Anthropic nombra tres herramientas concretas.
Cómo configurarlo y comprobarlo
Claude Code admite configuración de proyecto en .claude/settings.json y configuración de usuario en ~/.claude/settings.json, como explica su documentación de ajustes. Para compartir la regla con el equipo, crea o edita el archivo del proyecto y conserva las demás claves que ya uses:
{
  "permissions": {
    "blockWritesOutsideWorkingDirectories": true
  }
}
El JSON anterior es sintácticamente válido; compruébalo con python3 -m json.tool .claude/settings.json. La opción y su nombre provienen de las notas de 2.1.314. No he ejecutado una sesión de Claude Code en una cuenta de usuario para demostrar el bloqueo; por eso el siguiente ensayo es una comprobación que debes hacer en tu entorno, no un resultado que atribuya a una prueba propia.
- Actualiza Claude Code y confirma la versión con
claude --version; debe ser 2.1.314 o posterior. - Abre una carpeta de prueba sin datos privados y activa la opción.
- Crea otra carpeta temporal al lado, con un archivo desechable. Pide expresamente a Claude que use
Editpara modificar ese archivo exterior. - Observa si la herramienta rechaza la ruta. Repite una edición dentro del directorio de trabajo y verifica que siga funcionando.
- Si añadiste directorios de trabajo adicionales a la sesión, revisa cuáles quedan dentro de la frontera antes de concluir que el bloqueo funciona como esperabas.
La parte que sigue abierta
Un comando Bash puede ejecutar un script, y una herramienta MCP puede tener acceso al sistema de archivos por su cuenta. Las notas de esta versión no dicen que blockWritesOutsideWorkingDirectories intercepte esas rutas. Si necesitas restringir procesos de shell, estudia además el sandbox oficial de Claude Code, sus permisos de escritura y sus excepciones. Si conectas un MCP, inspecciona qué operaciones permite y bajo qué credenciales. Estas son capas distintas.
Mi recomendación práctica: activa la nueva regla en proyectos donde el agente deba editar solo su propio árbol, mantén los repositorios sensibles fuera de los directorios de trabajo, prueba el rechazo con archivos desechables y revisa el diff antes de guardar o desplegar. Es una reducción concreta del riesgo de edición accidental, no una garantía general de aislamiento.
Fuentes: Claude Code 2.1.314 (30 oct 2026); configuración oficial; sandbox oficial. Estado al 2 de noviembre de 2026.