Una app creada rápido con IA puede funcionar en una demo y aun así dejar una ruta de autorización abierta. El 5 de noviembre de 2026 OpenAI presentó GPT‑6 Cyber, un modelo para investigación de seguridad autorizada que, según la empresa, encuentra y valida vulnerabilidades con mayor capacidad y respeta mejor el alcance definido por el investigador. La pregunta práctica para un fundador no es «¿puedo soltarlo sobre mi producción hoy?», sino quién tiene acceso, qué evidencia aporta y cómo convertir un hallazgo en una corrección comprobable.
Qué anunció OpenAI y qué está medido
En su anuncio oficial, OpenAI informa un 48,5 % en ExploitGym frente al 32,1 % de GPT‑5.6 Cyber. También dice que, en una evaluación de respeto al alcance, el modelo evitó actuar sobre servicios fuera de alcance en el 99,93 % de las pruebas sin el prompt de despliegue y en el 100 % con él. Son resultados de evaluaciones presentadas por OpenAI; no son una garantía de que una instalación real detecte todas las fallas o nunca se salga del alcance. Las cifras sobre Linux y Firefox que publica la empresa describen investigaciones concretas, no una tasa de éxito transferible a cualquier app.
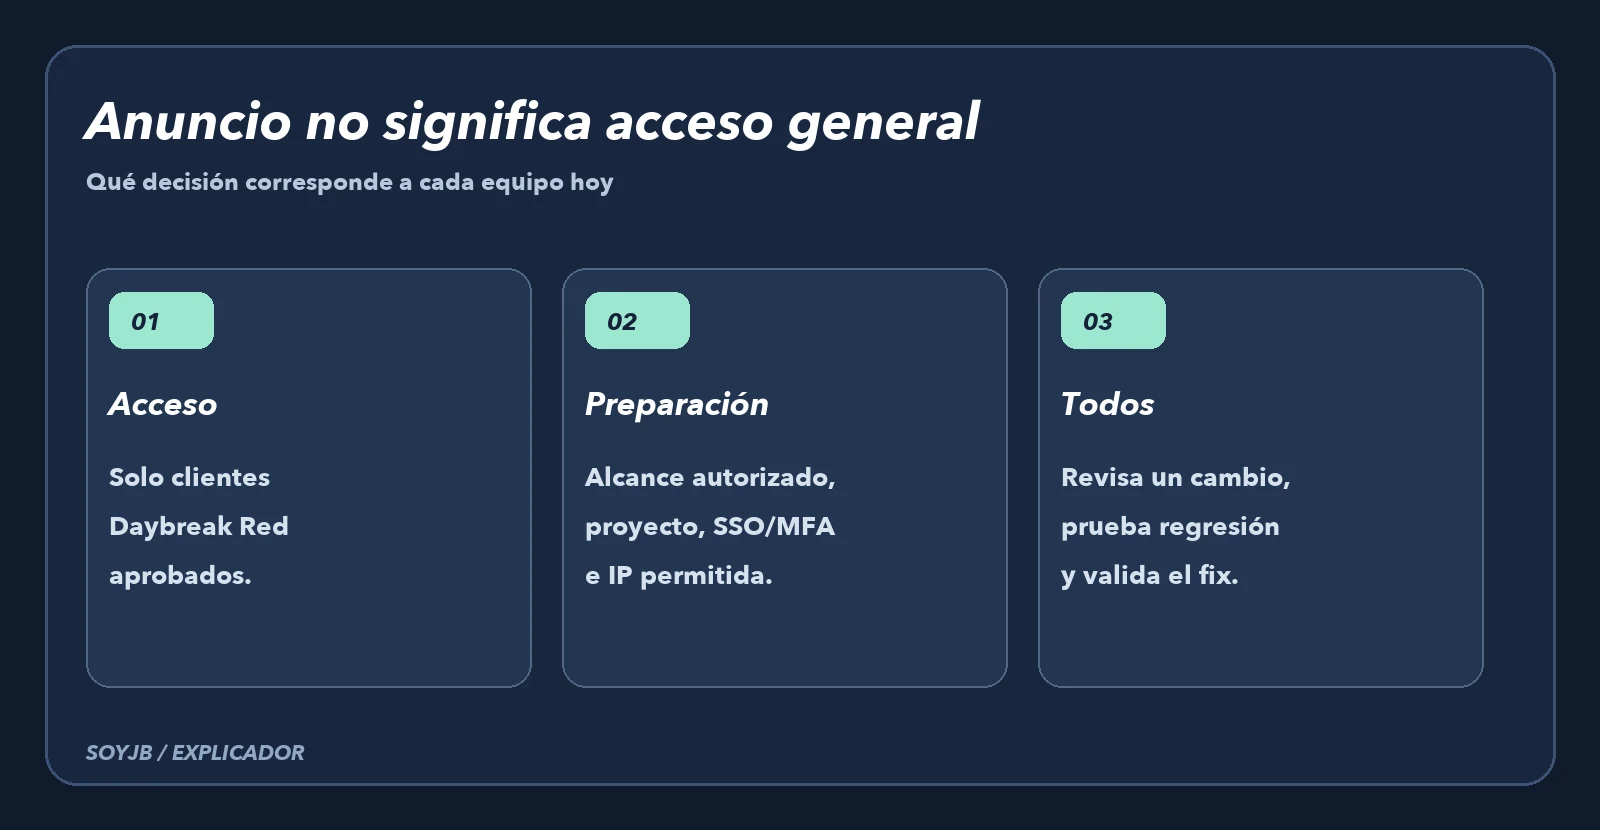
El acceso inicial es estrecho: API y Codex para un grupo seleccionado de clientes Daybreak Red aprobados. OpenAI dice que lo ampliará gradualmente a los demás clientes Red. Tener ChatGPT, Codex o una clave API normal no concede acceso a GPT‑6 Cyber. La guía Daybreak exige además aprobación específica del modelo y habilitación del proyecto; para uso por API describe SSO con MFA en la organización e IP allowlisting. Si un proyecto usa Zero Data Retention, requiere configurar Private Safety Processing. Ninguno de esos pasos queda resuelto al escribir el nombre del modelo en una llamada.
Qué hacer hoy aunque no tengas Daybreak Red
Para un producto construido con IA, empieza por un flujo defensivo pequeño y repetible: elige un cambio reciente en tu propio repositorio, identifica qué datos toca y define qué rutas están dentro del alcance. Pide a un modelo general disponible que revise el diff, sin concederle permisos para ejecutar acciones o abrir servicios externos. Después confirma cada posible fallo manualmente, escribe un test de regresión, aplica el parche y ejecuta la suite. OpenAI señala que sus modelos principales ya sirven para revisión de código, triage de vulnerabilidades y desarrollo de parches; esa es una opción actual distinta del acceso restringido a Cyber.
Revisa este diff de mi repositorio. Alcance autorizado: los archivos adjuntos y las rutas de autenticación que aparecen aquí. No ejecutes comandos, no contactes servicios externos y no supongas acceso a producción. Para cada riesgo, indica archivo y línea, condición necesaria, impacto posible, evidencia en el código, parche mínimo y test de regresión. Si falta evidencia, marca «por comprobar».
El prompt crea una estructura de revisión, no una prueba de seguridad. Úsalo con código sin secretos ni datos personales, y verifica que el test falle antes del parche y pase después. Si un hallazgo requiere investigar una dependencia o infraestructura fuera del alcance, detén la automatización y obtén autorización explícita. Registra falsos positivos: un agente que produce muchas alertas pero pocas correcciones verificadas puede empeorar el trabajo del equipo.
La decisión para un equipo de seguridad
Si tu organización ya hace pruebas de penetración autorizadas o mantiene software de alto impacto, revisa si Daybreak Red y GPT‑6 Cyber encajan en su proceso de aprobación, entorno aislado y revisión humana. Define por escrito objetivos, activos permitidos, exclusiones, responsables y criterio de parada antes de cualquier experimento. Una evaluación propia debería medir hallazgos reproducibles, tiempo hasta el parche y errores de alcance, no solo el número de vulnerabilidades sugeridas. No probamos el modelo ni tenemos acceso Daybreak Red; tampoco verificamos independientemente las cifras de benchmark.
Fuentes: OpenAI, 5 de noviembre de 2026, changelog de API y requisitos Daybreak. El anuncio muestra fecha, pero no una hora precisa de publicación; esta señal se detectó en el barrido de la tarde.