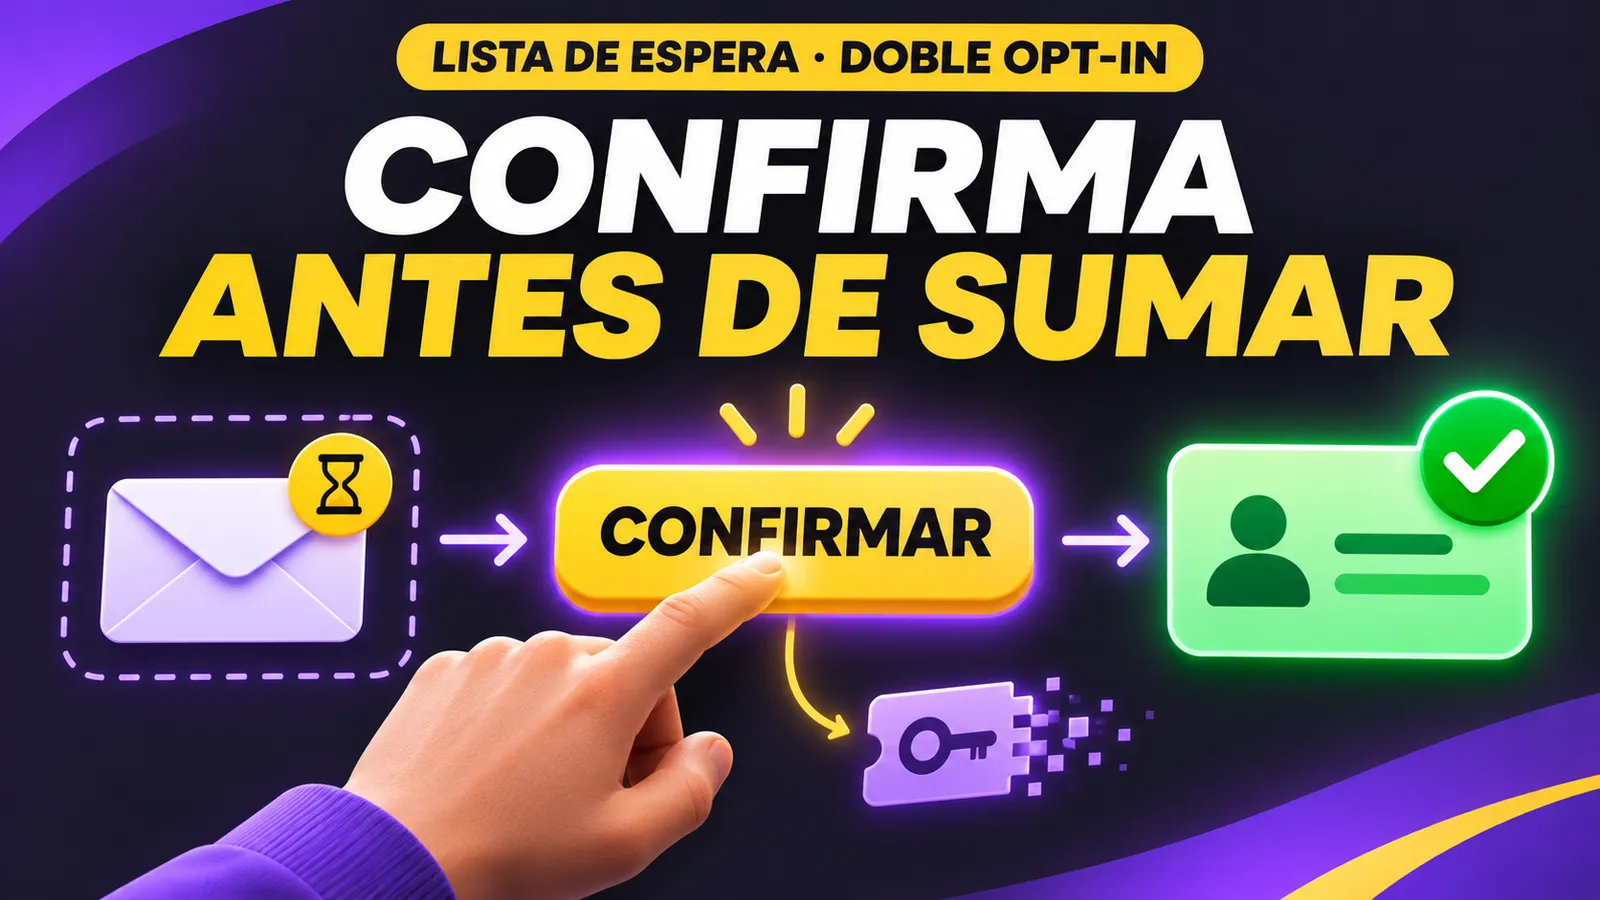
Abres una lista de espera para tu producto. Alguien escribe una dirección ajena en el formulario y tu sistema la agrega de inmediato a los correos de lanzamiento. Una doble confirmación cambia la secuencia: primero envías un enlace al buzón; solo cuando su dueño confirma activas el contacto. La intención es distinta de evitar envíos duplicados: aquí compruebas que la dirección participa voluntariamente en la lista.
Resend ofrece un ejemplo oficial con Next.js que crea el contacto como unsubscribed: true, envía el enlace y lo activa al confirmar. Es una base para entender el flujo, pero su ruta de confirmación hace el cambio mediante GET y su token no se consume de forma única. Para una lista real, conviene cerrar esas dos brechas antes de copiarlo. La semántica HTTP define GET como lectura segura, y Microsoft documenta inspecciones automáticas de enlaces de correo que pueden parecer clics humanos.
Flujo recomendado para una lista de espera
- El formulario recoge el email y el propósito de la lista. Guarda el registro como pendiente; no lo incluyas todavía en una campaña.
- Genera 32 bytes aleatorios, envía el token bruto solo dentro del enlace de confirmación y guarda en tu base únicamente su SHA-256 con email y vencimiento.
GET /confirm?token=...muestra una página con un botón. No cambia suscripciones. El botón hacePOSTcon el token; así una visita automática del enlace no activa por sí sola al contacto.- En el servidor, consume el token de forma atómica: debe existir, no estar vencido y no haber sido usado. Después sincroniza el contacto confirmado con Resend. Conserva un estado de sincronización para reintentar si esa llamada falla.
Para enviar el mensaje necesitas una API key y un dominio verificado. La API de contactos permite crear el contacto tras confirmar. No actives un contacto que previamente canceló su suscripción sin revisar ese estado y obtener una nueva decisión explícita. Incluye una forma visible de darse de baja de futuras campañas.
Núcleo probado: token con caducidad y un solo uso
El siguiente ejemplo usa solo bibliotecas estándar de Python y SQLite. Crea la tabla una vez. El código de confirmación se llama desde la ruta POST, nunca desde el GET que muestra el botón. Necesitas SQLite 3.35 o posterior para RETURNING; aquí se probó con SQLite 3.43.2.
CREATE TABLE pending_signups (
  token_hash TEXT PRIMARY KEY,
  email TEXT NOT NULL,
  expires_at INTEGER NOT NULL,
  confirmed_at INTEGER
);
import hashlib, secrets, time
def issue(db, email):
token = secrets.token_urlsafe(32)
digest = hashlib.sha256(token.encode()).hexdigest()
db.execute(
"INSERT INTO pending_signups (token_hash,email,expires_at) VALUES (?,?,?)",
(digest, email, int(time.time()) + 86400),
)
db.commit()
return token # envíalo en el enlace; no lo registres en logs
def confirm(db, token):
now = int(time.time())
digest = hashlib.sha256(token.encode()).hexdigest()
row = db.execute(
"""UPDATE pending_signups SET confirmed_at=?
WHERE token_hash=? AND expires_at>? AND confirmed_at IS NULL
RETURNING email""",
(now, digest, now),
).fetchone()
db.commit()
return row[0] if row else Noneissue entrega un token opaco; confirm devuelve el email una sola vez. Si devuelve None, muestra un error genérico y ofrece solicitar un enlace nuevo. En una prueba local, el token válido confirmó, el segundo uso fue rechazado, y también se rechazaron un token vencido y uno inventado. El cheat sheet de OWASP recomienda tokens aleatorios, limitados en tiempo y de un solo uso para verificar email.
Lo que todavía debe resolver tu app
Este núcleo no es una aplicación lista para producción. Añade límite de solicitudes por dirección e IP, evita revelar si una cuenta ya existe, maneja el reenvío invalidando enlaces anteriores y guarda el estado confirmed / provider_pending / synced. Si Resend falla después de consumir el token, un trabajador debe reintentar crear o actualizar el contacto sin pedir otro clic. Un enlace de confirmación en una URL puede aparecer en logs o referencias: elimina el token de registros, usa HTTPS y una política Referrer-Policy: no-referrer en la página.
Guarda también qué texto vio la persona al apuntarse, cuándo lo envió y cuándo confirmó. Ese registro permite distinguir una suscripción voluntaria de un alta accidental o repetida al depurar el flujo. Evita guardar el token bruto en esa evidencia: basta con el identificador del evento y sus tiempos.
La prueba final requiere una cuenta propia: dirección no confirmada fuera de campañas, un clic en GET sin activación, POST que activa una vez, replay rechazado, vencimiento y error simulado del proveedor que termina sincronizándose. No envié correos reales ni activé contactos en Resend durante esta preparación. La ganancia para el fundador es medir una lista de interesados confirmados, no un número inflado de emails escritos en un formulario.