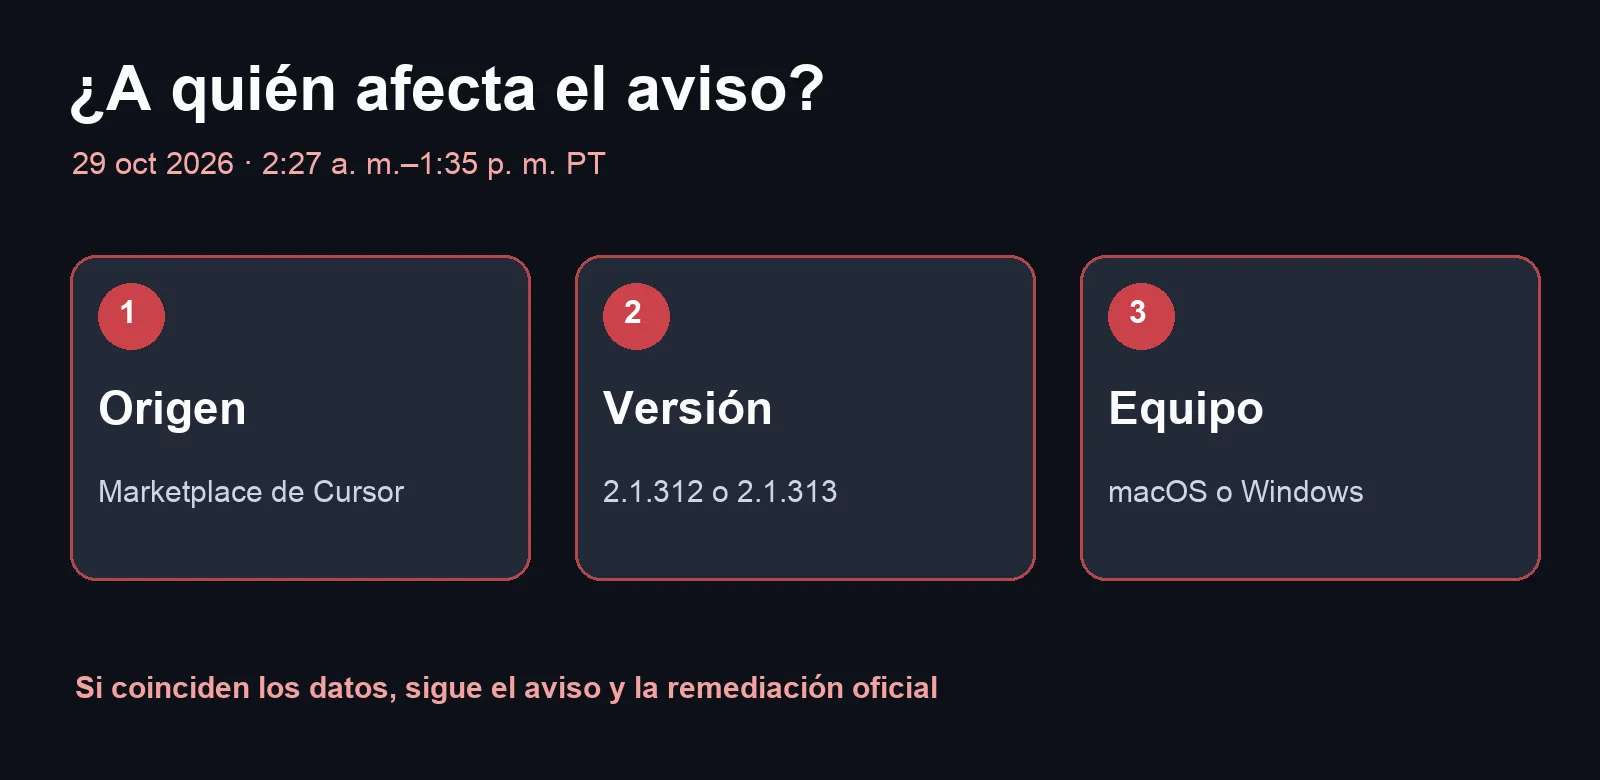
Si usas Claude Code dentro de Cursor, hay una pregunta más útil que «¿estoy hackeado?»: ¿instalé o actualicé la extensión desde el marketplace de Cursor durante la ventana afectada? El aviso oficial de Cursor, publicado el 29 de octubre de 2026 y actualizado el 30, identifica versiones alteradas de Anthropic.claude-code 2.1.312 y 2.1.313 para macOS y Windows. Estuvieron disponibles allí aproximadamente entre las 2:27 a. m. y la 1:35 p. m. hora del Pacífico del 29 de octubre. Cursor afirma que no fueron desarrolladas por Anthropic y que no tiene evidencia de otras versiones o de la distribución oficial afectadas.
Qué intentó hacer la extensión
Según Cursor, el paquete modificado recogía datos del equipo, como nombre de host, usuario, sistema, nombres de variables de entorno y rutas de trabajo, e intentaba enviarlos al atacante. También trataba de añadir una clave SSH no autorizada, activar el servicio SSH y mantener un túnel reverso. En la mayoría de equipos sin privilegios de administrador, la parte que habilitaba el servicio fallaba por errores del propio código malicioso. Cursor dice que el servidor atacante ya fue desconectado. Eso reduce un riesgo actual, pero no equivale a declarar limpio un equipo que ejecutó la extensión: el aviso advierte sobre la clave y los mecanismos de persistencia que pudo dejar.
Comprueba si la alerta te corresponde
- Abre las extensiones instaladas en Cursor y localiza
Anthropic.claude-code. Anota la versión y de dónde llegó. El aviso se refiere al Cursor VS Code Extension Marketplace; no dice que todas las instalaciones de Claude Code sean maliciosas. - Si usas macOS o Windows y pudiste instalar o actualizar la versión 2.1.312 o 2.1.313 en esa ventana del 29 de octubre, sigue la sección “Check whether you are impacted” del aviso. Incluye comprobaciones para ambos sistemas y los indicadores publicados. Si no puedes reconstruir la hora, no supongas que estás fuera: revisa el historial de instalación o pide ayuda a quien gestiona tus equipos.
- Si hay evidencia de ejecución o de puerta trasera, aísla el equipo, conserva los datos necesarios para investigarlo y sigue la remediación oficial para tu sistema. Cursor advierte que desinstalar la extensión por sí solo puede no bastar, porque el código intentaba dejar procesos y archivos independientes.
- Rota credenciales y sesiones a las que pudo acceder ese equipo desde otro dispositivo confiable. Revisa accesos a Git, repositorios, claves de API y servicios de despliegue según tus permisos reales. No asumas que se robaron todos los secretos: Cursor documenta recolección de nombres de variables, y recomienda rotar por la posibilidad de acceso posterior mediante la puerta trasera.
Una distinción importante para equipos pequeños
Si tienes varios colaboradores, no basta con mirar tu portátil. Pregunta quién instaló esa extensión desde ese marketplace, con qué versión y en qué sistema; registra el resultado por equipo. Para un usuario sin la combinación de origen, versión, plataforma y ventana indicada, este aviso no demuestra compromiso. Para uno que sí encaja, la ausencia de un síntoma visible tampoco prueba que esté a salvo. La publicación original de Cursor contiene los hashes y los scripts de remediación; obtén esos archivos directamente allí y revisa el alcance antes de ejecutarlos.
La noticia salió el 29 de octubre; este artículo se publica el 1 de noviembre porque el barrido editorial anterior la omitió. No es un nuevo ataque anunciado hoy. No he inspeccionado equipos de lectores ni ejecutado los scripts de remediación. El valor inmediato es identificar con precisión quién necesita actuar, evitar alarmas generales y no detenerse en una simple desinstalación cuando el aviso oficial pide más.