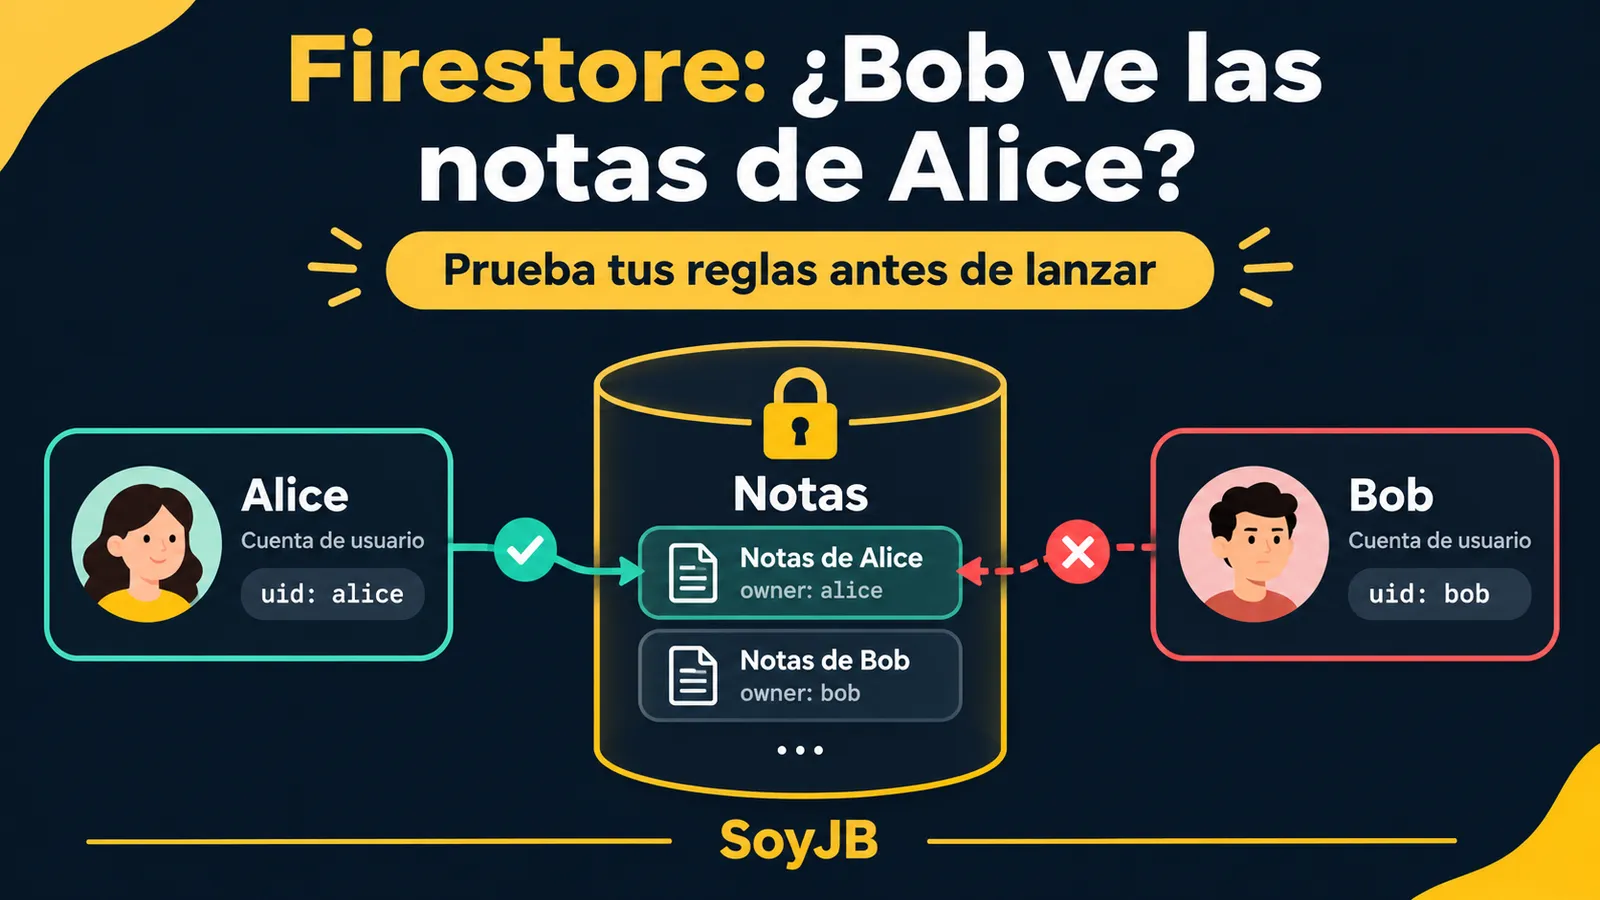
Tu agente de vibe coding ya creó login y una colección de notas en Firestore. La app parece funcionar, pero queda una pregunta que un usuario real podría descubrir antes que tú: ¿puede una cuenta abrir o modificar la nota de otra? No basta con ocultar botones en la interfaz. Antes de compartir el MVP, prueba las reglas de Firestore con dos identidades y una sesión sin login.
Esta guía es para una estructura concreta: users/{uid}/notes/{noteId}. La comparación Supabase o Firebase ayuda a elegir base; aquí verificamos un permiso de una app que ya usa Firestore.
La regla mínima para notas privadas
rules_version = '2';
service cloud.firestore {
  match /databases/{database}/documents {
    match /users/{userId}/notes/{noteId} {
      allow read, write: if request.auth != null
                         && request.auth.uid == userId;
    }
  }
}
La regla compara la identidad autenticada con el uid del camino, no con un campo editable del documento. Así, Alice puede acceder a users/alice/notes/idea-1 y Bob no. Otras rutas quedan denegadas si no tienen una regla que las permita. La forma de request.auth y la condición por UID están en la documentación oficial de Firebase.
Antes de copiarla: cambia la ruta para que coincida con tu modelo real. Si guardas todas las notas en notes/{noteId} con un campo ownerId, esta regla no te protege. Tampoco protege operaciones hechas con Admin SDK en un servidor: las bibliotecas de servidor eluden las Security Rules y usan IAM. No pongas una clave de servicio en el navegador.
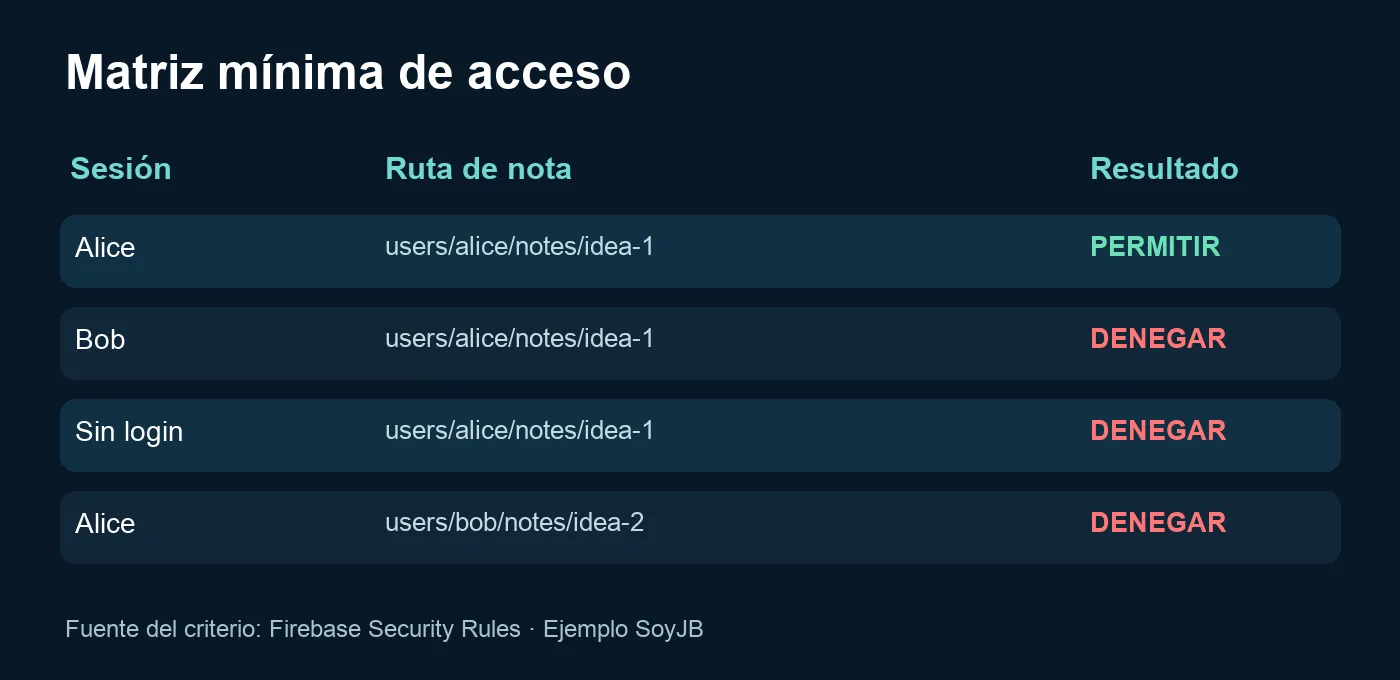
Las cuatro pruebas que deben pasar
| Identidad | Operación | Ruta | Esperado |
|---|---|---|---|
| Alice | Leer y crear | users/alice/notes/idea-1 | Permitir |
| Bob | Leer y editar | users/alice/notes/idea-1 | Denegar |
| Sin login | Leer | users/alice/notes/idea-1 | Denegar |
| Alice | Leer | users/bob/notes/idea-2 | Denegar |
Prueba también borrar, porque write cubre crear, actualizar y eliminar. Si tu producto permite compartir notas, no amplíes esta regla a request.auth != null; modela explícitamente quién tiene acceso y crea casos para colaborador, invitado y revocación.
En una app con varias organizaciones, añade otra fila a la matriz: dos usuarios autenticados de empresas diferentes. Probar solo dos cuentas personales no detecta una consulta que cruza organizaciones. Si el esquema usa organizations/{orgId}, el control debe relacionar membresía, no solo autenticación. Mantén esa prueba antes de cualquier demostración con datos reales.
Primera revisión con Rules Playground
- En Firebase Console, abre Firestore Database → Rules. Pega la regla en un proyecto de prueba o en una rama de cambios; no la publiques en producción sin revisar las demás colecciones.
- Abre Rules Playground y simula las cuatro combinaciones de la tabla, con la ruta exacta y el UID correspondiente. El simulador evalúa las reglas del editor, no necesariamente las desplegadas.
- Anota qué caso falló y corrige la regla antes de hacer deploy. Un caso denegado por error también rompe la app.
Firebase documenta este flujo en Get started with Cloud Firestore Security Rules. El Playground sirve para una revisión rápida; para protegerte de regresiones, convierte estos casos en pruebas automatizadas.
Prueba local repetible con Emulator Suite
Guarda la regla como firestore.rules y asegúrate de que firebase.json apunte a ese archivo. Luego ejecuta:
firebase emulators:exec --only firestore "npm test"Tu paquete de pruebas debe usar @firebase/rules-unit-testing con authenticatedContext('alice'), authenticatedContext('bob') y unauthenticatedContext(), más assertSucceeds y assertFails. La guía oficial del emulador da la configuración y explica cómo cargar las reglas desde el archivo. No olvides limpiar los datos entre casos: el emulador conserva estado durante la ejecución.
Para una consulta de lista, las reglas no filtran documentos. Una query amplia que podría incluir notas ajenas puede fallar completa. Consulta bajo users/{uid}/notes y usa el UID de la sesión validada. Firebase explica esta restricción en su documentación de condiciones.
Qué pedirle a tu agente y qué revisar tú
Revisa las reglas Firestore para users/{uid}/notes/{noteId}.
Crea pruebas para Alice, Bob y una sesión anónima.
Incluye lectura, creación, edición y borrado.
No cambies permisos de otras colecciones.
Muéstrame la diferencia de reglas y el resultado de cada caso
antes de proponer el despliegue.
No ejecutamos estas pruebas contra un proyecto de Joseph: el resultado depende de tu estructura, configuración y reglas vigentes. La decisión práctica es sencilla: si Bob o la sesión anónima pueden abrir una nota de Alice, no compartas el MVP todavía. Si los cuatro casos pasan, revisa también consultas, rutas adicionales y llamadas de servidor antes de lanzar.
Fuentes oficiales: condiciones de reglas, simulador y pruebas con emulador, consultadas el 17 de noviembre de 2026.